工业控制系统网络安全防护 核心要求与落地方法全解析
引言
随着工业互联网的快速发展和数字化转型的深入推进,工业控制系统(ICS)已从封闭走向开放,与IT网络、互联网的连接日益紧密。这种融合在提升生产效率的也带来了严峻的网络安全挑战。针对工业控制系统的攻击事件频发,如震网病毒、乌克兰电网攻击等,给工厂企业的生产和安全敲响了警钟。如何有效防护工业控制系统网络安全,已成为工厂企业和互联网安全服务商共同关注的焦点。本文将系统解析工业控制系统网络安全防护的核心要求,并提供切实可行的落地方法,助力企业构建坚实的安全防线。
一、工业控制系统网络安全防护的核心要求
工业控制系统不同于传统IT系统,其首要目标是保障生产的连续性和物理安全,因此在网络安全防护上需遵循以下核心要求:
1. 安全与生产并重
任何安全措施的实施都不能影响工业控制系统的实时性和可用性。防护方案需充分考虑工控系统的特殊性,避免因安全扫描、补丁更新等操作导致生产中断。
2. 纵深防御体系
构建从网络边界、区域隔离、主机安全到应用安全的纵深防御体系。通过多层防护,确保单一防护措施失效时不影响整体安全。
3. 分区隔离与最小权限
遵循IEC 62443标准,将工业控制系统划分为不同的安全区域和通道,实现区域间隔离。按照最小权限原则,严格控制用户和设备的访问权限。
4. 持续监测与响应
建立7×24小时的安全监测能力,及时发现异常行为和攻击迹象。制定应急预案,确保安全事件发生时能够快速响应,降低损失。
5. 合规性要求
满足《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》等法律法规要求,以及等保2.0中关于工业控制系统的扩展要求。
二、工业控制系统网络安全防护的落地方法
1. 资产梳理与风险评估
(1)全面资产盘点
对工业控制系统中的设备(如PLC、DCS、SCADA、HMI等)、软件、网络设备进行全面梳理,建立资产清单,明确资产价值、位置和责任人。
(2)漏洞与风险评估
利用专业工控漏扫工具(如Nessus、工控指纹识别工具)对系统进行非侵入式扫描,识别已知漏洞。结合业务特性进行风险评估,确定优先修复顺序。
(3)绘制网络拓扑
绘制清晰的工业控制网络拓扑图,标明区域边界、数据流向和关键节点,为后续安全设计提供依据。
2. 网络架构安全设计
(1)分区与隔离
按照IEC 62443标准,将工业控制系统划分为不同的安全区域(如现场设备层、控制层、监控层、管理层),区域之间采用工业防火墙进行逻辑隔离,关键区域可采用物理隔离。
(2)边界防护
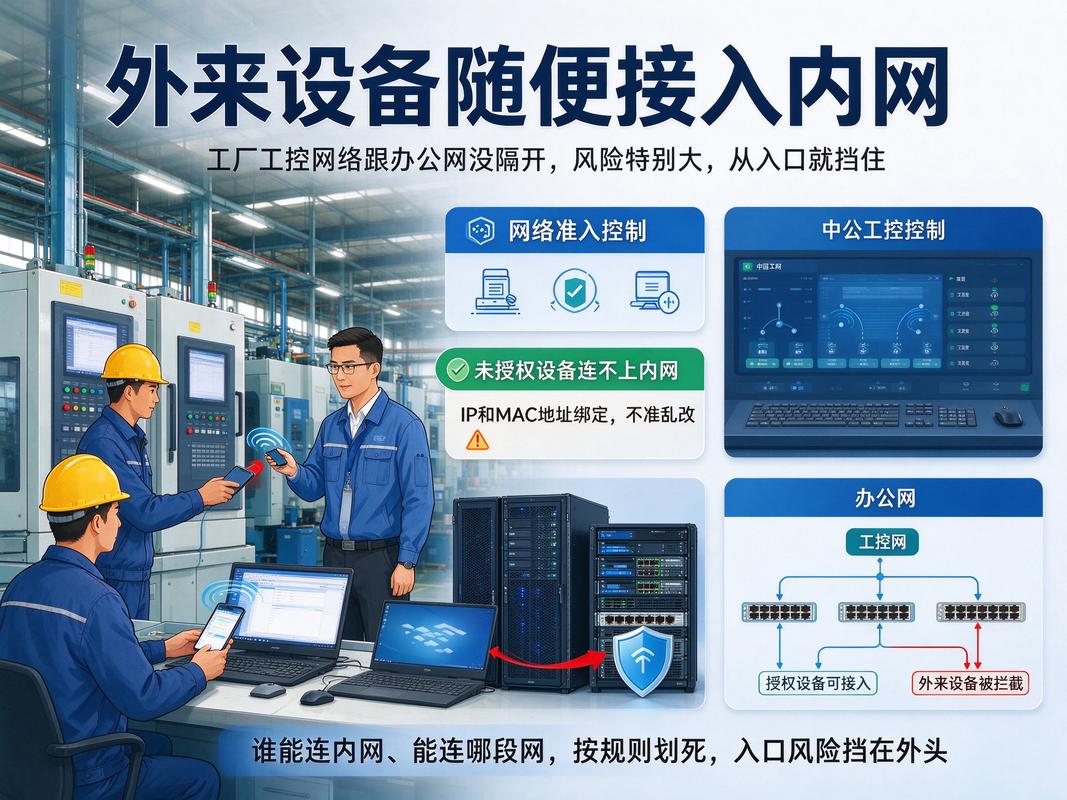
在工业控制网络与IT网络、互联网的边界部署工业防火墙、入侵检测/防御系统(IDS/IPS),实施严格的访问控制策略,仅允许必要的通信。
(3)远程访问安全
对于远程运维需求,采用VPN、堡垒机等技术,实现身份认证和操作审计。禁止直接暴露工控设备到互联网。
3. 主机与设备安全加固
(1)关闭不必要的服务和端口
对工控主机(如操作站、工程师站)进行安全配置,关闭不必要的服务、端口和共享,减少攻击面。
(2)补丁管理
建立补丁管理流程,在测试环境中验证补丁的兼容性后,再在非生产时段进行安装。对于无法打补丁的设备,采取虚拟补丁或隔离措施。
(3)恶意代码防护
部署工控环境专用的防病毒软件(如白名单机制),定期更新病毒库,并禁止在生产区域使用未经授权的移动存储介质。
(4)账户与权限管理
实施强密码策略,定期更换密码。按照角色划分权限,避免使用共享账户。对关键操作实行双人复核。
4. 安全监测与审计
(1)部署工控安全监测平台
通过旁路部署工控流量审计系统,对工控协议(如Modbus、OPC、Profinet等)进行深度解析,实时监测异常指令和攻击行为。
(2)日志集中管理
建立日志采集与审计系统,集中收集网络设备、安全设备、工控主机的日志,进行关联分析,满足合规要求。
(3)入侵检测与预警
部署工控入侵检测系统(IDS),建立行为基线,及时发现偏离基线的异常操作。与威胁情报联动,提升预警能力。
5. 应急响应与恢复
(1)制定应急预案
针对可能的安全事件(如病毒爆发、勒索攻击、网络中断等)制定详细的应急响应预案,明确处置流程和责任人。
(2)定期演练
定期组织应急演练,检验预案的有效性,提升团队应急处置能力。
(3)备份与恢复
对工控系统的配置、程序、数据进行定期备份,备份介质离线保存。确保在遭受攻击后能够快速恢复生产。
6. 安全管理与人员培训
(1)建立安全管理制度
制定工业控制系统网络安全管理制度,包括访问控制、变更管理、风险评估、应急响应等,并明确执行责任。
(2)人员安全意识培训
定期对运维人员、操作人员开展网络安全培训,提高安全意识,防范钓鱼邮件、社会工程学等攻击。
(3)供应链安全管理
对工控设备供应商、系统集成商进行安全评估,要求其提供安全的产品和服务,并在合同中明确安全责任。
三、工厂企业的实践建议
1. 分阶段实施
企业应根据自身情况,制定分阶段的安全建设规划。优先解决边界防护和区域隔离等基础问题,再逐步完善监测与响应能力。
2. 选择合适的互联网安全服务
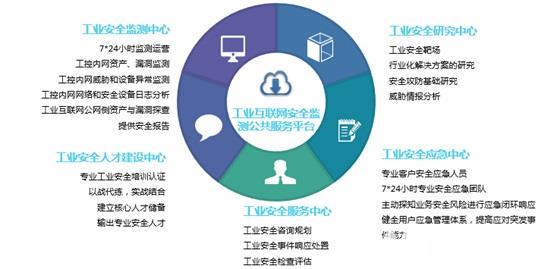
对于缺乏专业安全团队的中小企业,可选择专业的互联网安全服务商,提供工控安全托管服务(MSS),包括安全监测、定期巡检、应急响应等,降低安全运营成本。
3. 融入企业整体安全体系
工业控制系统网络安全不应孤立存在,而应与企业信息安全管理体系(ISMS)融合,统一策略、统一管理,形成闭环。
##
工业控制系统网络安全防护是一项系统工程,需要从技术、管理、运营多个维度协同推进。工厂企业应结合自身业务特点,遵循核心要求,落实落地方法,构建“可知、可防、可控”的安全防护体系。借助专业的互联网安全服务,弥补自身能力短板,方能在数字化转型中保障工业控制系统的安全稳定运行,为企业的可持续发展保驾护航。
如若转载,请注明出处:http://www.njlymf.com/product/15.html
更新时间:2026-10-26 17:12:51